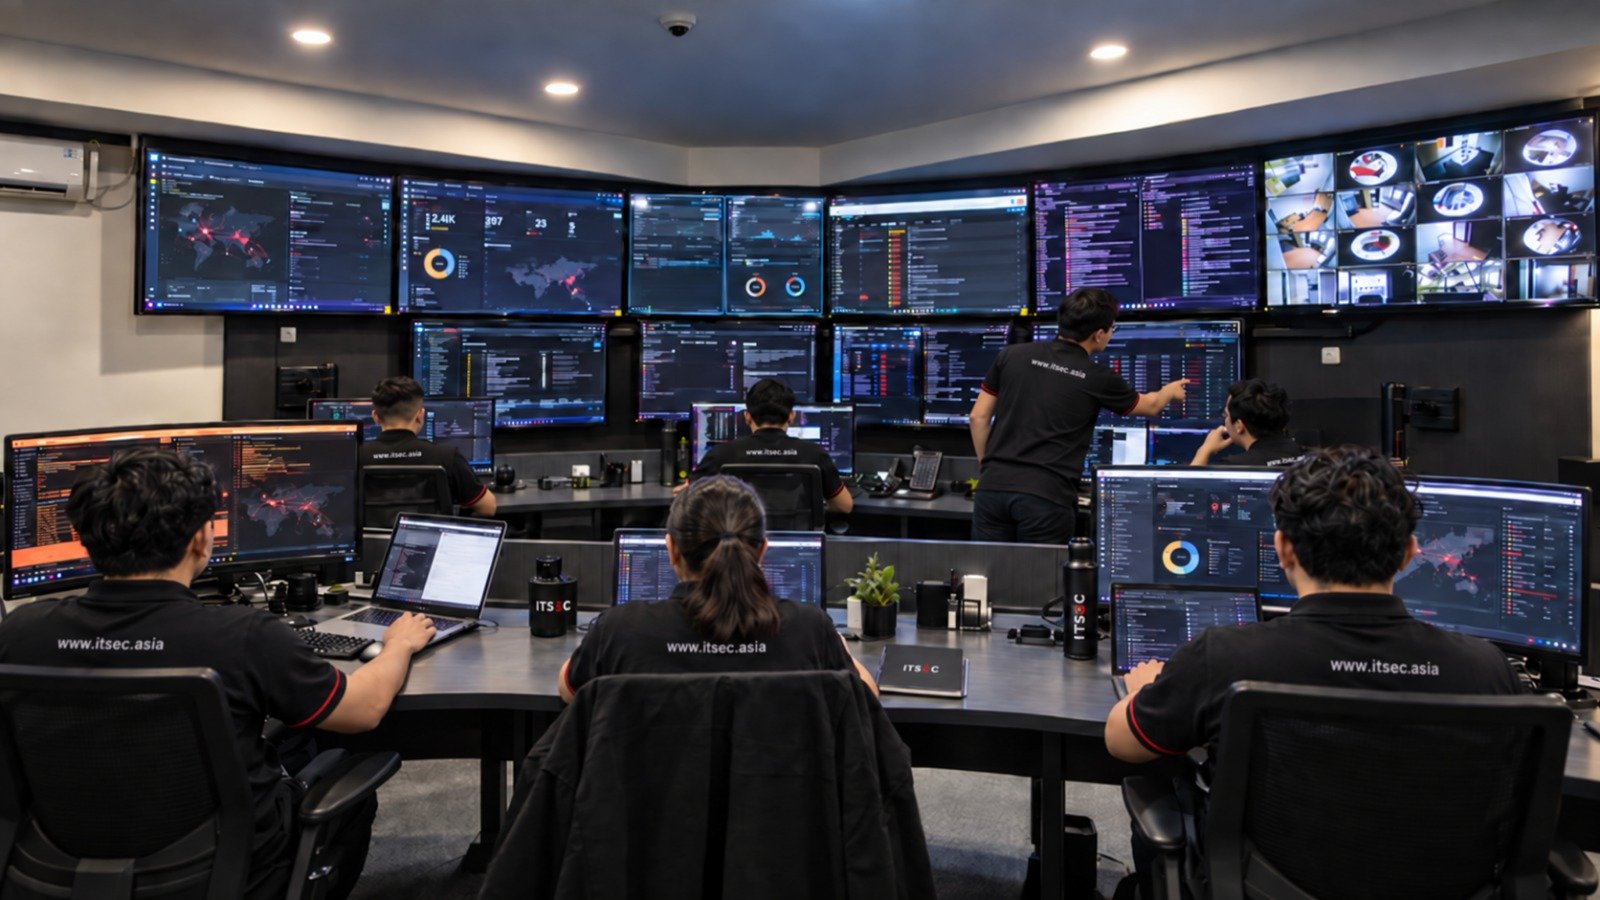

Selular.ID – ITSEC merilis whitepaper keamanan siber terbaru berjudul From Sample to Signal: Uncovering the GodDamn Ransomware Operation untuk mengungkap pola serangan ransomware yang terjadi jauh sebelum proses enkripsi file dimulai.
Riset Threat Intelligence ini menyoroti bagaimana peretas memanfaatkan celah keamanan melalui akses jarak jauh, pencurian kredensial, dan pergerakan lateral di dalam jaringan target.
Berdasarkan analisis teknis terhadap sampel ransomware GodDamn, ITSEC Asia menemukan bahwa serangan ransomware tidak terjadi secara instan.
Sebelum file dikunci, pelaku kejahatan siber umumnya meninggalkan jejak atau sinyal awal, seperti eksekusi program mencurigakan, perubahan pada Registry dan service sistem, pemindaian Address Resolution Protocol (ARP), hingga pengujian Server Message Block (SMB).
Patrick Dannacher, President Director ITSEC Asia, menjelaskan bahwa sektor bisnis dan organisasi harus mengubah sudut pandang dalam menghadapi ancaman ransomware.
Menurutnya, ransomware perlu dipahami sebagai sebuah proses intrusi yang bertahap, bukan sekadar malware yang tiba-tiba mengunci dokumen operasional perusahaan.
“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan. Karena itu, kemampuan mendeteksi aktivitas yang tidak wajar sejak tahap awal menjadi sangat krusial,” ujar Patrick Dannacher dalam keterangan resminya, Selasa (29/9/2026).
Eksploitasi Jaringan dan Dampak Sebelum Enkripsi
Dalam kajian insiden yang dilakukan Tim Threat Intelligence ITSEC Asia, ditemukan bahwa penyerang beroperasi secara sistematis untuk memperluas jangkauan akses.
Sebelum tahap penyebaran ransomware (ransomware deployment) dijalankan, peretas melakukan network discovery dan bergerak secara lateral (lateral movement) ke perangkat lain.
Laporan riset tersebut mencatat sedikitnya ada sepuluh host yang telah berhasil disusupi dan terdampak sebelum eksekusi penguncian file dilakukan secara serentak.
Sampel ransomware GodDamn yang dianalisis juga terbukti memiliki kemampuan pemrosesan dan enkripsi data multi-platform, baik pada lingkungan sistem operasi Windows maupun Linux.
Selain itu, riset ITSEC Asia mengutip adanya penggunaan PoisonX, sebuah malicious kernel driver yang dirancang khusus oleh peretas untuk melumpuhkan atau mengganggu proses kerja produk keamanan endpoint sebelum proses enkripsi dimulai.
Untuk menjaga akurasi metodologi, ITSEC Asia membagi klasifikasi temuan riset menjadi tiga kategori: Observed (teramati langsung), Reported (berdasarkan laporan luar), dan Assessed (hasil penilaian analisis).
Temuan mengenai PoisonX dikategorikan sebagai Reported karena bersumber dari investigasi pihak eksternal dan tidak direkayasa balik (reverse engineering) secara independen dalam penelitian ini.
Metodologi ini diterapkan agar indikator dari satu sampel atau satu insiden tidak langsung digeneralisasi sebagai pola tunggal dari seluruh operasi ransomware.
Rekomendasi Pertahanan Siber Organisasi
Menghadapi kompleksitas pola serangan GodDamn ransomware, ITSEC Asia menyarankan penyedia layanan IT dan tim keamanan siber organisasi untuk meningkatkan visibilitas pemantauan jaringan secara menyeluruh.
Fokus deteksi harus digeser dari sekadar mencari indikator malware (Indicator of Compromise) menjadi pemantauan perilaku (behavioral detection) pada identitas pengguna, endpoint, dan lalu lintas jaringan.
Beberapa aktivitas mencurigakan yang wajib diwaspadai meliputi penggunaan remote access yang tidak biasa, SMB probing, modifikasi file dalam volume besar dalam waktu singkat, serta upaya paksa untuk menonaktifkan endpoint protection.
Patrick menambahkan bahwa penguatan infrastruktur cadangan (backup and recovery infrastructure) serta percepatan korelasi sinyal keamanan menjadi kunci utama dalam mencegah kelumpuhan sistem yang lebih luas.
“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis. Fokus pertahanan perlu bergeser dari sekadar mencari indikator malware menjadi memahami perilaku yang muncul sepanjang rangkaian serangan,” pungkas Patrick.
Baca Juga:ITSEC Asia Minimalisir Risiko Halusinasi Bronyx AI Lewat Validasi Berlapis
Riset dan analisis teknis whitepaper From Sample to Signal: Uncovering the GodDamn Ransomware Operation disusun berdasarkan bukti teknis serta informasi yang dihimpun hingga periode 10 Agustus 2026.