
Selular.ID – Ancaman penipuan digital melalui SMS semakin mengkhawatirkan masyarakat Indonesia.
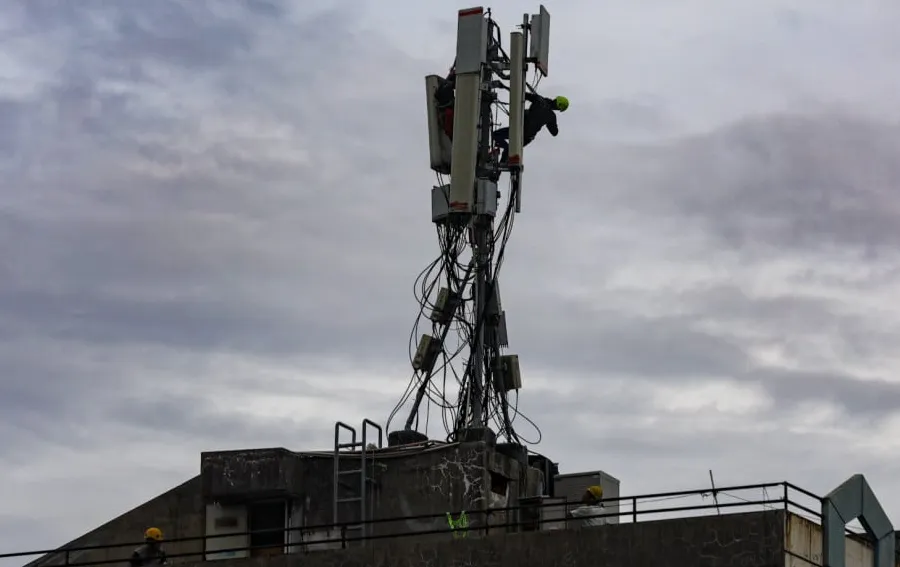
Pelaku kejahatan kini memanfaatkan teknologi fake Base Transceiver Station (BTS) atau pemancar sinyal seluler palsu untuk menyebarkan pesan penipuan yang menyerupai SMS resmi perbankan.
Modus ini berpotensi membuat korban kehilangan akses rekening hingga mengalami kerugian finansial.
Pada awal Oktober 2026, kepolisian membongkar operasi fake BTS di kawasan Jalan Sudirman, Jakarta, yang menargetkan pengiriman hingga 20.000 SMS penipuan atau phishing setiap hari.
Baca juga:
- Telkomsel Perkuat 296 BTS dan Spektrum 2600 MHz di MotoGP Mandalika 2026
- XLSmart Naikkan Capex Rp 20 Triliun, Perkuat 265 Ribu BTS, dan Perluas 5G di 101 Kota
Perangkat tersebut digunakan untuk menyamar sebagai jaringan seluler dan menyebarkan pesan yang seolah-olah berasal dari lembaga perbankan terpercaya.
Ancaman semakin besar karena pesan penipuan dirancang untuk meyakinkan korban agar menyerahkan informasi sensitif, seperti PIN, kode OTP, dan nomor kartu kredit.
Bagaimana BTS Palsu Bisa Menjebak Pengguna?
Modus fake BTS memanfaatkan perangkat pemancar yang menyamar sebagai bagian dari infrastruktur jaringan telekomunikasi.
Melalui perangkat tersebut, pelaku dapat menyebarkan SMS penipuan kepada pengguna ponsel di area tertentu.
Pesan biasanya dibuat menyerupai pemberitahuan resmi bank, kemudian mengarahkan penerima menuju situs palsu untuk memasukkan informasi pribadi.
Jika korban mengikuti instruksi tersebut, pelaku berpotensi memperoleh kredensial yang dapat digunakan untuk mengambil alih akun atau account takeover.
Founder dan Group CEO VIDA, Niki Luhur, mengingatkan bahwa perlindungan konsumen tidak cukup hanya mengandalkan kewaspadaan pengguna.
Dalam diskusi bersama jurnalis independen Andini Effendi, Niki mempertanyakan pendekatan keamanan yang terlalu membebankan tanggung jawab kepada korban.
“Memang benar, kita sudah mengedukasi masyarakat agar tidak membagikan OTP. Tapi kalau banyak orang tetap menjadi korban dengan modus seperti ini, kita perlu bertanya kembali: apakah ini benar-benar kesalahan konsumen?” ujar Niki.
Kode OTP Saja Tidak Cukup Melindungi Rekening
Selama ini, masyarakat kerap diingatkan untuk tidak membagikan kode OTP kepada siapa pun.
Namun, Niki menilai edukasi tersebut harus dibarengi penguatan sistem keamanan dari penyedia layanan keuangan.
Pasalnya, kode OTP atau kredensial yang berhasil dicuri seharusnya tidak otomatis memungkinkan pelaku mengambil alih rekening.
Penggunaan autentikasi dua faktor atau two-factor authentication (2FA) juga tidak selalu menjamin perlindungan maksimal.
Efektivitasnya bergantung pada jenis faktor autentikasi yang digunakan dan kemampuan sistem memastikan bahwa orang yang mengakses layanan merupakan pemilik akun yang sah.
Karena itu, sistem keamanan perlu menerapkan verifikasi berlapis, termasuk memastikan identitas pengguna, keaslian dokumen, serta perangkat yang digunakan.
Reset Password Bisa Jadi Pintu Masuk Pembobolan
Ancaman pengambilalihan rekening tidak selalu dimulai dari transaksi keuangan bernilai besar.
Aktivitas seperti penggantian kata sandi justru dapat menjadi celah bagi pelaku untuk memperoleh kendali atas akun korban.
“Kalau kita menentukan apakah suatu aktivitas berisiko tinggi, kita tidak bisa hanya melihat nilai uang yang terlibat. Reset password, misalnya, tidak memiliki nilai transaksi, tetapi bisa menjadi pintu masuk untuk mengambil alih rekening,” jelas Niki.
Menurutnya, lembaga keuangan perlu menerapkan sistem yang mampu menilai risiko berdasarkan aktivitas pengguna, bukan semata-mata nominal transaksi.
Sebagai salah satu pendekatan, VIDA mengembangkan ID FraudShield yang menggabungkan verifikasi biometrik dengan analisis perangkat, perilaku pengguna, jaringan, dan lokasi secara real-time.
Teknologi tersebut ditujukan untuk membantu penyedia layanan mendeteksi indikasi penipuan identitas lebih dini.
Cara Menghindari Penipuan SMS dari BTS Palsu
Masyarakat perlu meningkatkan kewaspadaan ketika menerima SMS yang mengatasnamakan bank, terutama jika pesan berisi tautan atau permintaan informasi rahasia.
Beberapa langkah pencegahan yang dapat dilakukan antara lain:
- Jangan langsung percaya SMS mengatasnamakan bank. Nama pengirim yang terlihat resmi tidak selalu menjamin keaslian pesan.
- Hindari mengeklik tautan mencurigakan. Buka aplikasi atau situs resmi bank secara langsung untuk memeriksa informasi.
- Jangan pernah memberikan PIN, OTP, atau data kartu. Informasi tersebut dapat dimanfaatkan untuk mengambil alih rekening.
- Periksa aktivitas rekening secara berkala. Segera hubungi bank melalui kanal resmi apabila menemukan transaksi atau aktivitas yang tidak dikenal.
- Aktifkan fitur keamanan tambahan. Gunakan autentikasi berlapis, notifikasi transaksi, dan pengamanan perangkat jika tersedia.
Langkah-langkah tersebut dapat mengurangi risiko penipuan, tetapi tidak menggantikan tanggung jawab bank dan penyedia layanan digital dalam membangun sistem keamanan yang kuat.
Perlindungan Konsumen Harus Lebih Kuat
Maraknya SMS penipuan melalui BTS palsu menunjukkan bahwa ancaman kejahatan digital semakin berkembang, baik dari sisi teknologi maupun cara pelaku memanipulasi korban.
Pelaku tidak hanya mengandalkan pesan palsu, tetapi juga memanfaatkan kelemahan sistem autentikasi dan kepercayaan masyarakat terhadap komunikasi yang terlihat resmi.
Karena itu, perlindungan konsumen perlu dilakukan melalui kombinasi edukasi, penguatan verifikasi identitas, dan sistem pendeteksi penipuan yang bekerja secara proaktif.
Kasus penyebaran hingga 20.000 SMS penipuan per hari melalui BTS palsu menjadi peringatan bahwa keamanan rekening tidak boleh hanya bergantung pada kerahasiaan kode OTP.
Penyedia layanan keuangan, operator telekomunikasi, dan masyarakat perlu memiliki peran yang saling melengkapi untuk mencegah pencurian identitas dan pengambilalihan akun di tengah semakin canggihnya modus penipuan digital.